
Vulnerability Assessment & Penetration Testing
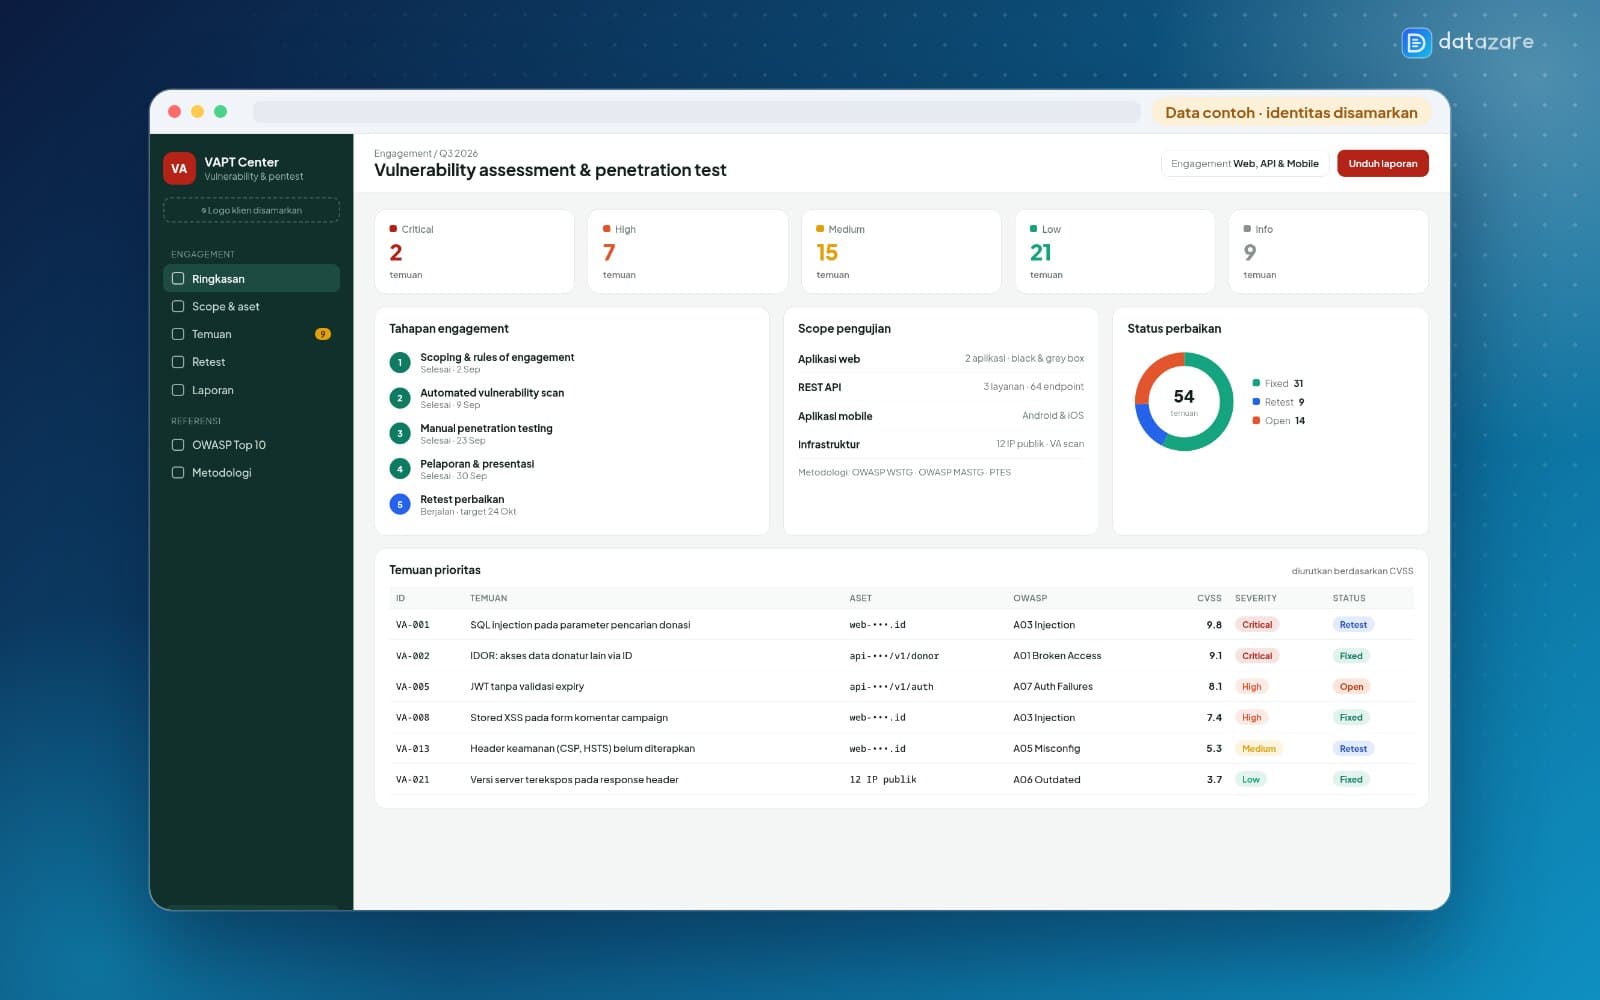
Pengujian keamanan menyeluruh untuk aplikasi web, API, dan mobile: vulnerability scan otomatis dilanjutkan penetration test manual, laporan berbasis CVSS, hingga retest perbaikan.
- Klien
- Lembaga Filantropi Nasional
- Industri
- Keamanan Aplikasi
- Kategori
- Cybersecurity
- Tahun
- 2026
Web · API · Mobile · Infra
Cakupan
OWASP WSTG · MASTG · PTES
Standar
CVSS + OWASP Top 10
Penilaian risiko
Tantangan
Aplikasi donasi dan API yang menyimpan data donatur harus dipastikan aman sebelum dan sesudah rilis, sekaligus memenuhi kebutuhan audit keamanan informasi.
- Belum ada pengujian keamanan berkala dari pihak independen
- Temuan sebelumnya tidak dilacak sampai benar-benar diperbaiki
- Tim pengembang butuh arahan perbaikan yang jelas dan terprioritas
Solusi
Kami menjalankan engagement VAPT bertahap: scoping & rules of engagement, vulnerability scan otomatis, penetration testing manual (black & grey box) mengacu OWASP WSTG, OWASP MASTG, dan PTES, lalu pelaporan dan retest.
- Setiap temuan dipetakan ke OWASP Top 10 dan diberi skor CVSS
- Rekomendasi perbaikan teknis per temuan, diprioritaskan berdasarkan risiko
- Dashboard status perbaikan (open, retest, fixed) dan retest sampai tuntas
Seluruh angka, nama, dan identitas pada tangkapan layar adalah data contoh; logo dan data pribadi klien disamarkan.
Galeri
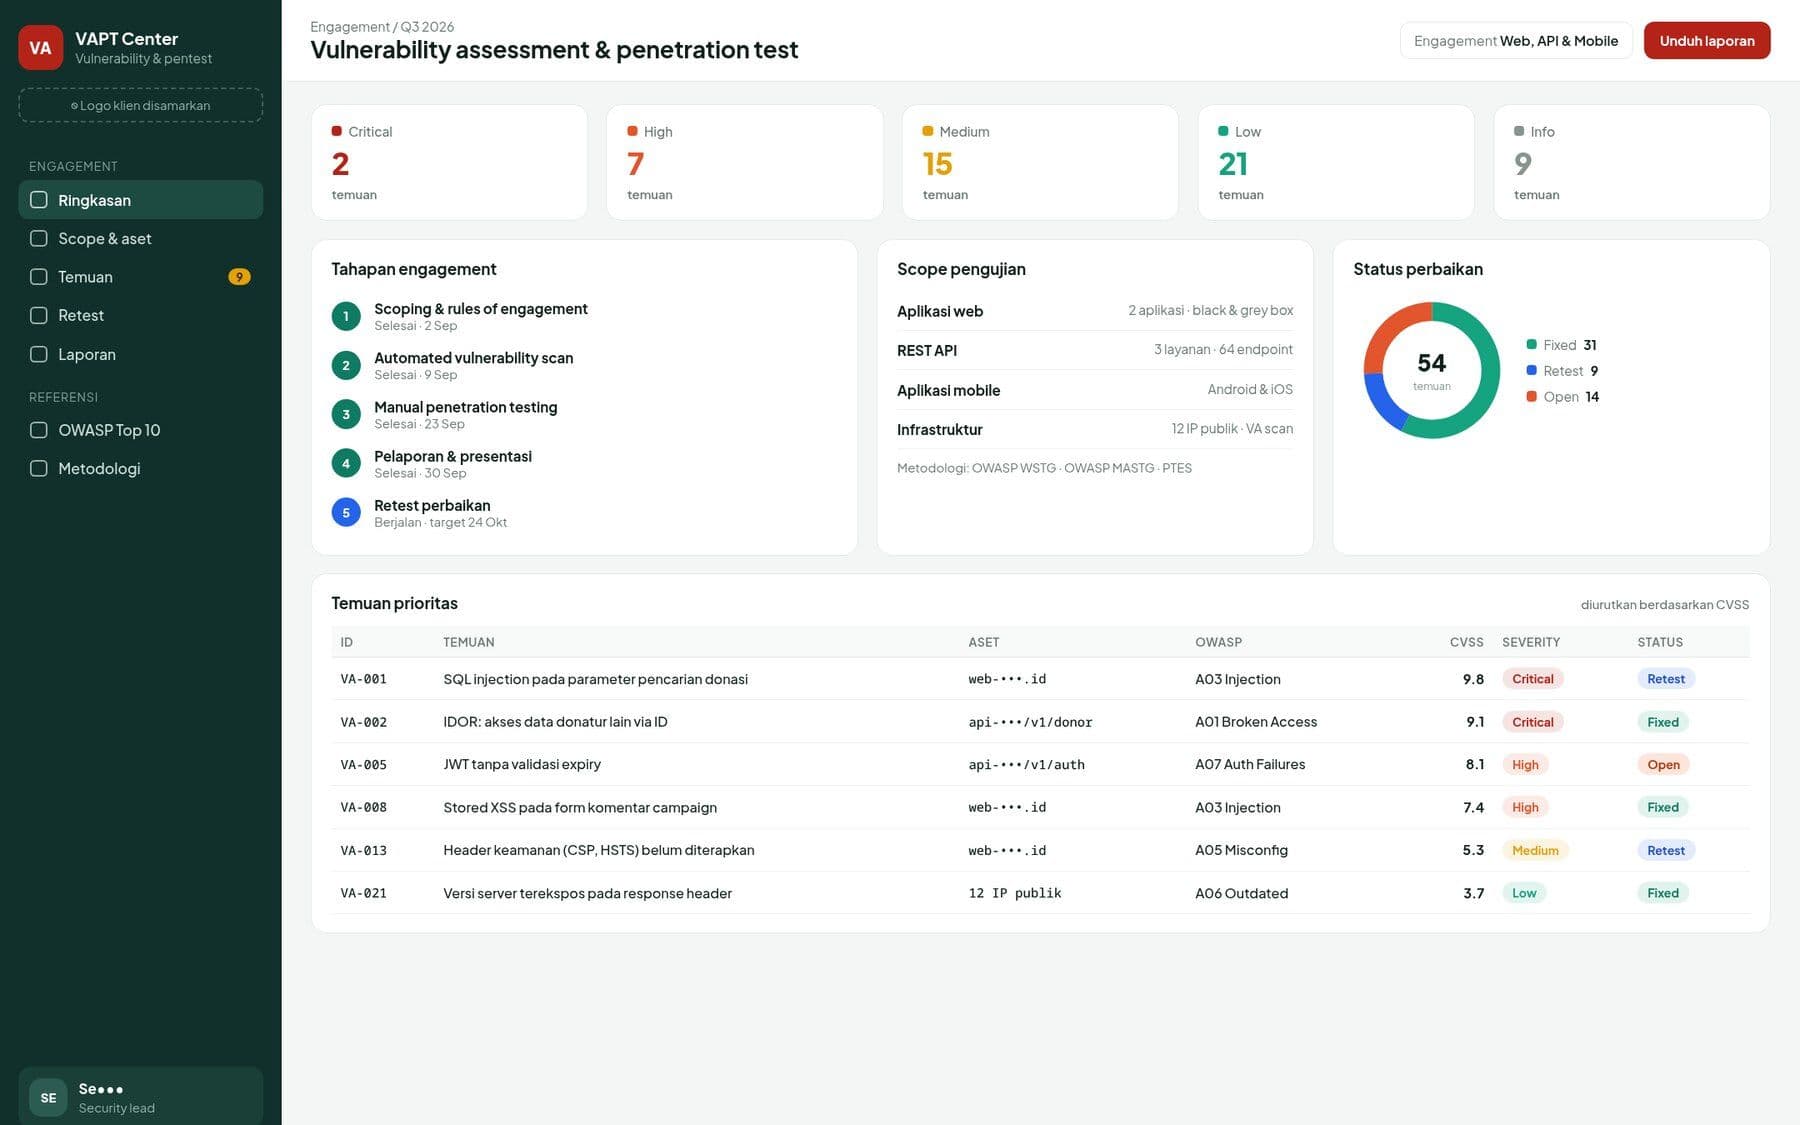
Dashboard engagement VAPT
Proyek lainnya
 Data & Analytics
Fundraising Intelligence Center
Lembaga Zakat Nasional · Analitik Penghimpunan
 Data & Analytics
Remo Data Recommendation
Lembaga Zakat Nasional · Analitik Donasi Digital
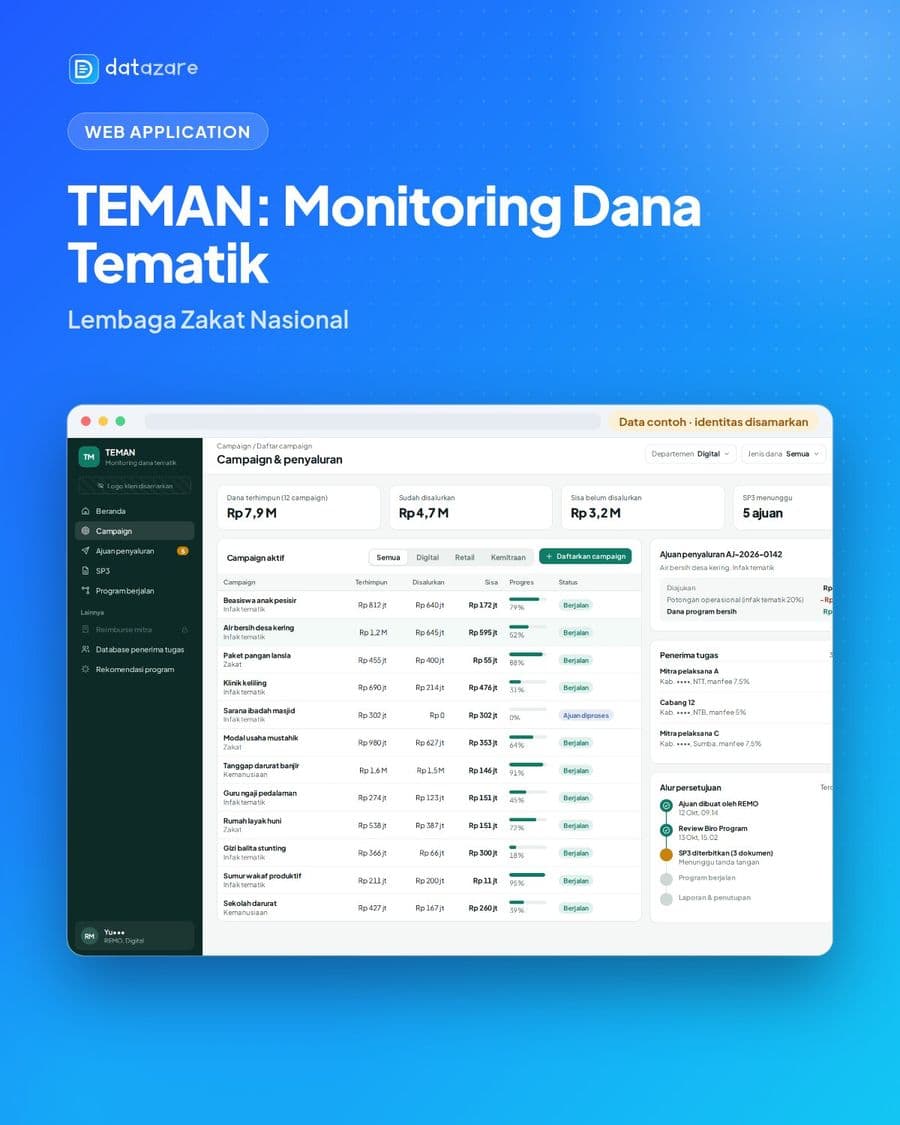 Web Application
TEMAN: Tematik Monitoring & Allocation Network
Lembaga Zakat Nasional · Penyaluran Program
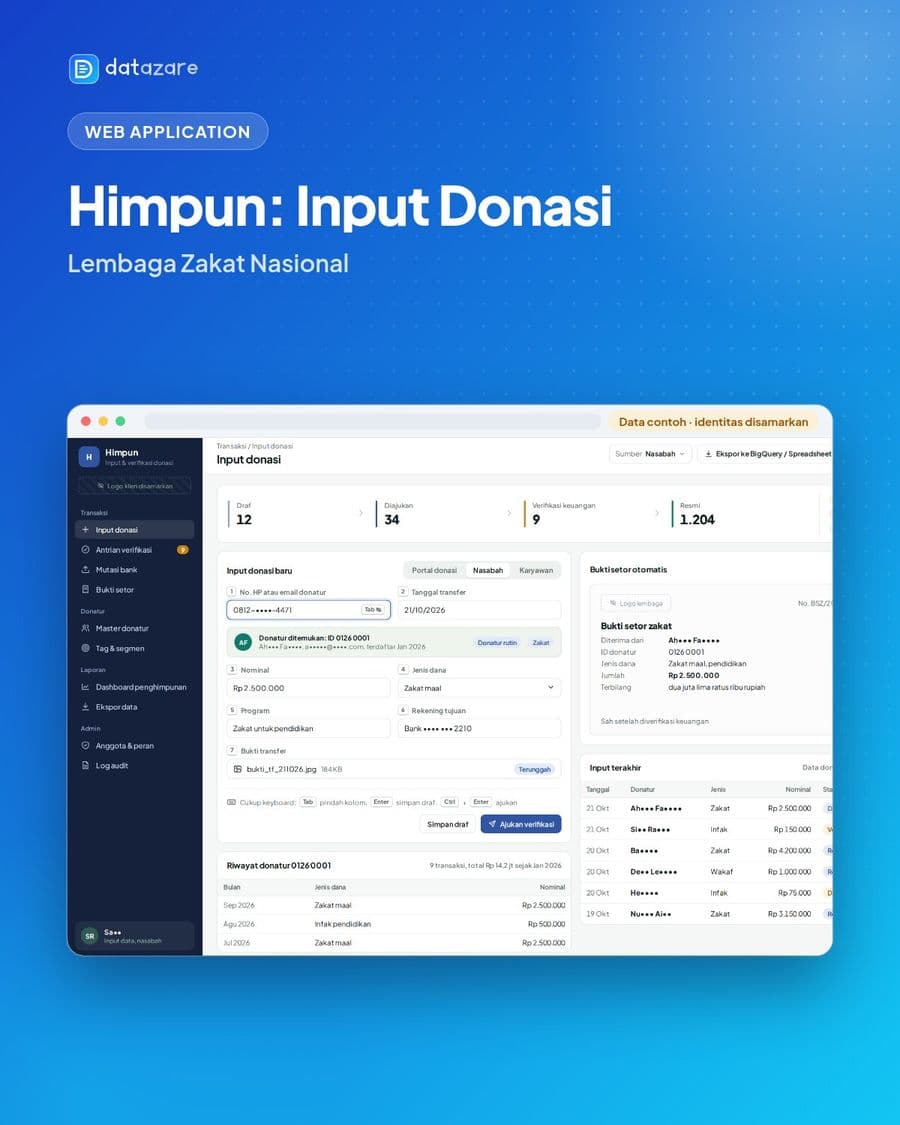 Web Application
Himpun: Aplikasi Input Donasi
Lembaga Zakat Nasional · Operasional Donasi
Punya tantangan serupa?
Ceritakan kebutuhan Anda, kami bantu rancang solusinya.